Dai supermercati europei alle celle frigorifere che conservano il sangue: una serie di attacchi informatici ci ricorda che la tecnologia controlla sempre più aspetti della nostra vita. E che, per provocare danni enormi, non servono necessariamente hacker geniali.
Immaginate di entrare al supermercato, avvicinarvi al banco dei surgelati e trovare gli scaffali vuoti.
Non perché sia arrivata una nuova pandemia. Non perché ci sia stato un blackout. E nemmeno perché qualcuno abbia deciso di fare scorta di gelati in pieno novembre.
Semplicemente, qualcuno ha modificato a distanza la temperatura dei frigoriferi.
Qualcuno che probabilmente non è mai entrato in quel supermercato.
Qualcuno che potrebbe trovarsi a centinaia o migliaia di chilometri di distanza, seduto davanti a un computer.
Sembra la trama di un film di fantascienza di serie B. E invece è quello che è successo nelle ultime settimane in diversi Paesi europei, Italia compresa.
Ma c'è un dettaglio che rende questa storia ancora più inquietante.
Pochi giorni dopo, nel mirino sono finite anche le celle frigorifere utilizzate per conservare il sangue destinato alle trasfusioni.
E qui il problema non è più soltanto il gelato che si scioglie.
Prima i supermercati, poi le banche del sangue
La storia comincia nella prima metà di ottobre 2026, quando centinaia di impianti frigoriferi della grande distribuzione francese subiscono manomissioni informatiche.
Il 12 ottobre il CERT-FR, l'organismo francese che si occupa della risposta agli incidenti di sicurezza, pubblica un avviso: diversi sistemi di controllo remoto degli impianti di refrigerazione risultano compromessi.
Non stiamo parlando di computer utilizzati dai cassieri o di siti di e-commerce.
Stiamo parlando dei dispositivi che regolano il funzionamento dei frigoriferi.
Nella notte fra il primo e il 2 novembre arriva una nuova ondata di attacchi. Le segnalazioni riguardano supermercati in Belgio, Svezia, Irlanda, Lussemburgo, Estonia, Paesi Bassi e Italia.
In alcuni casi vengono alterate le temperature impostate. In altri viene attivata impropriamente la funzione di sbrinamento.
Il risultato è abbastanza prevedibile: gli impianti non mantengono più le condizioni necessarie per conservare correttamente gli alimenti.
Scaffali svuotati, prodotti da eliminare, tecnici chiamati d'urgenza e attività commerciali costrette a gestire perdite economiche.
Anche in Italia vengono segnalati episodi, dalla Sicilia ad altre regioni. Il 3 novembre Palazzo Chigi comunica che l'impatto nazionale risulta limitato e che, dagli accertamenti disponibili, non sono emersi rischi per la salute dei cittadini riconducibili agli scongelamenti.
Una precisazione importante, perché quando si parla di sicurezza informatica bisognerebbe evitare di trasformare ogni incidente nell'anticamera dell'apocalisse.
Ma proprio mentre si cerca di capire cosa sia accaduto nei supermercati, arriva un'altra notizia.
In Francia, il 2 novembre, tre strutture dell'Établissement français du sang, l'ente che gestisce la raccolta e la distribuzione del sangue, vengono coinvolte in un attacco ai sistemi di refrigerazione.
Le apparecchiature custodiscono anche plasma congelato destinato alle trasfusioni e alla produzione di medicinali.
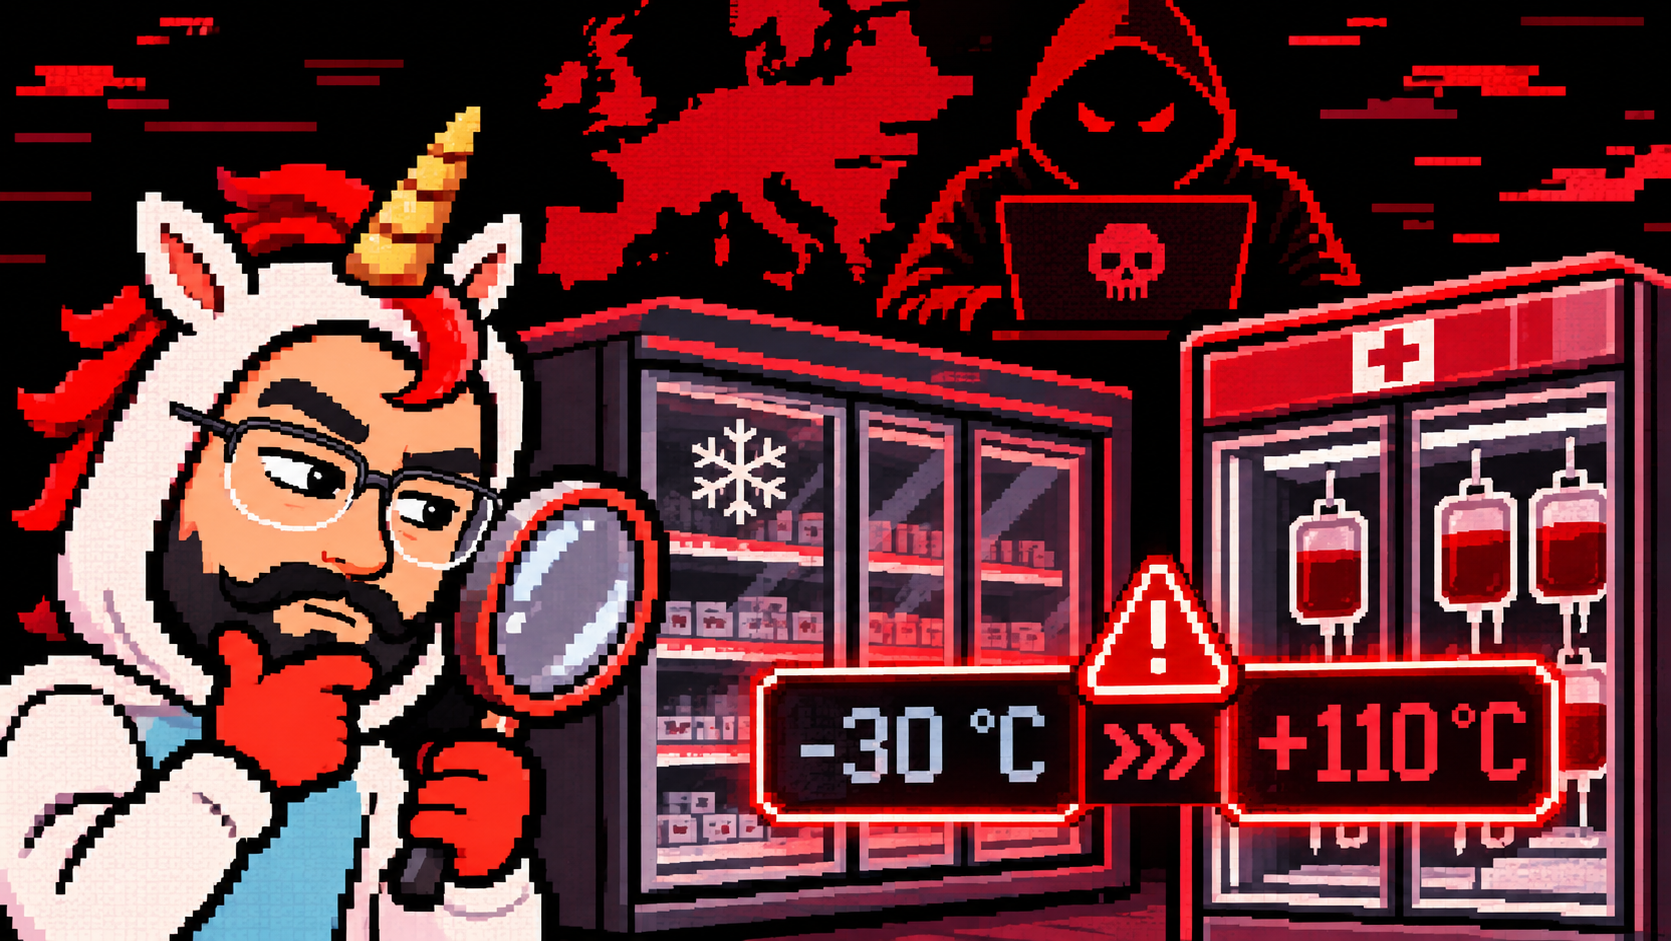
Secondo le ricostruzioni giornalistiche, alcuni parametri, normalmente impostati intorno ai meno 30 gradi, sarebbero stati modificati fino a prevedere temperature di 110 gradi.
Attenzione: questo non significa che il sangue abbia raggiunto 110 gradi. Quello sarebbe stato il valore impostato da remoto, non la temperatura effettiva dei prodotti.
Fortunatamente, i sistemi di monitoraggio e gli allarmi hanno permesso al personale di intervenire rapidamente e mettere al sicuro i materiali.
L'ente francese ha confermato che nessun prodotto sanguigno è andato perduto e che non ci sono state conseguenze sanitarie.
Questa volta le difese hanno funzionato.
Resta però una domanda: come è possibile che qualcuno riesca a modificare via Internet il funzionamento di un impianto che conserva qualcosa di così importante?
Perché un frigorifero dovrebbe essere collegato a Internet?
Partiamo da una considerazione.
Il frigorifero che abbiamo in cucina e gli impianti utilizzati da un grande supermercato sono cose piuttosto diverse.
Un supermercato può avere decine di banchi frigoriferi, celle di conservazione e congelatori. Tutti devono mantenere temperature precise, consumare energia in modo efficiente e segnalare rapidamente eventuali problemi.
Per gestire tutto questo esistono sistemi elettronici che controllano temperature, compressori, ventilatori e altre componenti.
Questi dispositivi possono essere collegati a una rete e supervisionati a distanza.
Il vantaggio è evidente.
Un tecnico può controllare lo stato di un impianto senza recarsi fisicamente nel supermercato, ricevere una segnalazione quando qualcosa non funziona e, quando necessario, modificare alcune impostazioni.
Se un congelatore sta avendo problemi, poter intervenire immediatamente può evitare di buttare migliaia di euro di alimenti.
Insomma, collegare questi impianti non è una follia.
La follia è collegarli senza preoccuparsi adeguatamente di chi possa accedervi.
Perché un sistema che consente a un tecnico autorizzato di modificare la temperatura potrebbe permettere la stessa operazione anche a qualcun altro, se i controlli di sicurezza non sono sufficienti.
E non serve necessariamente prendere il controllo di ogni singolo frigorifero: un sistema di supervisione può gestire diverse apparecchiature contemporaneamente.
La funzione di sbrinamento: da manutenzione a sabotaggio
Qui arriva uno degli aspetti più interessanti della vicenda.
Molti degli attacchi hanno coinvolto una funzione assolutamente normale degli impianti frigoriferi: lo sbrinamento.
Quando un frigorifero lavora, sulle sue componenti può accumularsi del ghiaccio. Per mantenerlo efficiente, il sistema deve periodicamente rimuoverlo.
È una procedura prevista dal produttore.
In alcune apparecchiature viene utilizzato del calore, in altre vengono adottati sistemi differenti.
Il problema nasce quando qualcuno modifica il modo in cui questa funzione viene utilizzata.
Immaginate di avere il riscaldamento di casa impostato a 20 gradi.
Qualcuno riesce ad accedere al termostato e modifica la temperatura richiesta, oppure decide che il riscaldamento debba funzionare continuamente.
Non ha necessariamente rotto la caldaia.
Non ha installato un virus nella casa.
Ha semplicemente utilizzato una funzione esistente, ma senza averne il permesso.
Con i frigoriferi è successo qualcosa di concettualmente simile: modifiche non autorizzate ai parametri operativi hanno compromesso le normali condizioni di refrigerazione.
Il sistema può anche eseguire perfettamente il comando ricevuto. Il problema è chi glielo ha impartito.
Ed è questo il punto centrale dell'intera vicenda.
Ma sono stati hacker particolarmente sofisticati?
Quando sentiamo parlare di attacchi informatici, probabilmente immaginiamo una persona incappucciata davanti a sei monitor, con una cascata di caratteri verdi che scorre sullo schermo.
Una specie di genio del male capace di violare qualunque sistema.
La realtà, molto spesso, è decisamente meno cinematografica.
E questo caso è un ottimo esempio.
Le autorità e gli esperti che hanno analizzato gli attacchi ai supermercati hanno evidenziato problemi conosciuti da anni: sistemi di controllo esposti direttamente su Internet, dispositivi con software non più aggiornato, vulnerabilità già note e password inadeguate, comprese quelle predefinite.
Una password predefinita è quella che un dispositivo possiede quando esce dalla fabbrica. In alcuni casi è pubblicata nel manuale.
Se nessuno la cambia, chiunque la conosca potrebbe provare a utilizzarla.
È un po' come installare una porta blindata e lasciare la chiave originale sotto lo zerbino.
Poi ci sono i dispositivi obsoleti.
Non significa necessariamente che siano rotti.
Possono continuare a funzionare perfettamente per anni, ma non ricevere più aggiornamenti capaci di correggere problemi di sicurezza.
Il frigorifero continua a raffreddare, mentre il software che lo controlla rimane vulnerabile.
Aggiungiamo un'interfaccia amministrativa raggiungibile da Internet, magari protetta male, e il quadro comincia a diventare abbastanza chiaro.
Per gli episodi ai supermercati, diversi esperti hanno sottolineato che non sono emerse prove dell'utilizzo di tecniche particolarmente avanzate o di intelligenza artificiale.
Questo non significa che conosciamo ogni dettaglio degli attacchi, né che tutti siano avvenuti esattamente nello stesso modo.
Le indagini sono ancora in corso.
Significa però che le debolezze documentate non richiedono necessariamente capacità straordinarie per essere sfruttate.
E questa, francamente, è una delle parti più preoccupanti.
Perché siamo abituati a pensare che per provocare un danno enorme serva un attacco enorme.
Invece, qualche volta, basta una porta lasciata aperta.
Il problema di chi entra dalla porta del fornitore
C'è un altro elemento che merita attenzione, soprattutto nell'episodio delle strutture trasfusionali francesi.
L'attacco non avrebbe avuto origine da una compromissione diretta dei sistemi informatici dell'ente sanitario, ma avrebbe coinvolto le apparecchiature gestite da un fornitore esterno.
La società Coolworld ha confermato un incidente relativo al software di monitoraggio remoto dei sistemi frigoriferi, precisando che il problema riguardava un componente di terze parti e che soltanto un numero limitato di unità era stato interessato.
Non disponiamo ancora di una ricostruzione tecnica completa che permetta di stabilire esattamente come gli aggressori abbiano ottenuto accesso.
Ma il problema generale è chiarissimo.
Le aziende non lavorano da sole.
Ci sono fornitori che installano macchinari, manutentori che si collegano da remoto, società che gestiscono software, tecnici che effettuano assistenza.
E tutte queste persone e organizzazioni possono aver bisogno di accedere a determinati sistemi.
Pensate a casa vostra.
Avete installato un buon antifurto, chiuso tutte le finestre e comprato una porta blindata.
Poi scoprite che l'azienda che si occupa della manutenzione possiede una chiave per entrare quando necessario.
Quella chiave è utilissima.
Ma chi la custodisce? Chi può copiarla? Cosa succede se viene rubata? E viene restituita quando il rapporto con il manutentore termina?
Nel mondo digitale queste domande sono altrettanto importanti.
È quello che in sicurezza informatica viene chiamato rischio della supply chain, cioè della catena di fornitura.
Un'organizzazione può proteggere adeguatamente i propri sistemi e rimanere comunque esposta attraverso collegamenti o componenti gestiti da altri.
Non significa che i fornitori siano inaffidabili.
Significa che anche i loro accessi devono essere progettati, controllati e verificati.
Chi c'è dietro questi attacchi?
È una domanda legittima.
Criminali che vogliono denaro? Gruppi che cercano visibilità? Attori interessati a danneggiare l'economia di un Paese?
Le motivazioni possibili sono diverse.
Alcuni gruppi hanno rivendicato pubblicamente parte degli attacchi europei, anche con dichiarazioni di carattere politico.
Ma una rivendicazione non equivale a una prova tecnica.
Al momento, sulla base delle informazioni pubbliche disponibili, non è possibile attribuire con certezza tutti gli episodi a un unico responsabile o dimostrare che siano stati coordinati dalla stessa organizzazione.
E non sappiamo neppure se l'episodio che ha coinvolto le strutture francesi per la conservazione del sangue sia direttamente collegato agli attacchi ai supermercati.
La distinzione è importante.
Un aggressore può sfruttare una debolezza conosciuta anche senza appartenere a una grande organizzazione. Al tempo stesso, un gruppo molto strutturato può scegliere tecniche semplici, proprio perché funzionano.
L'effetto prodotto non ci dice automaticamente quanto sia sofisticato chi lo ha provocato.
Un attacco semplice non è necessariamente un attacco innocuo.
Dal computer alla vita reale
Siamo abituati ad associare gli attacchi informatici al furto di password, alle truffe bancarie o ai documenti che diventano improvvisamente illeggibili.
Ma c'è un intero mondo di tecnologie che non si limita a conservare informazioni.
Controlla cose.
I semafori regolano il traffico. Gli impianti idrici gestiscono il trattamento e la distribuzione dell'acqua. Le macchine industriali producono oggetti. I sistemi di climatizzazione mantengono determinate condizioni ambientali.
E i frigoriferi conservano alimenti e prodotti sanitari.
Quando questi sistemi vengono controllati digitalmente, un problema informatico può diventare un problema fisico.
Nel caso dei supermercati abbiamo visto la perdita di alimenti, le interruzioni operative e i danni economici.
E le conseguenze non si fermano necessariamente al valore della merce da buttare.
Un'attività deve chiamare i tecnici, ripristinare gli impianti, verificare che tutto funzioni e ristabilire le condizioni di conservazione.
Può perdere giornate di lavoro, subire ritardi nelle consegne e compromettere il rapporto di fiducia con i propri clienti.
Nel caso delle strutture trasfusionali, le conseguenze potenziali sono ancora più delicate.
Il plasma e gli altri prodotti sanguigni devono essere conservati secondo condizioni ben precise.
Se queste condizioni non vengono rispettate, potrebbero diventare inutilizzabili, riducendo le scorte disponibili e creando difficoltà a un servizio sanitario.
È importante ripeterlo: nell'episodio francese non risultano perdite di prodotti sanguigni né conseguenze sanitarie.
Ma il rischio che si è cercato di prevenire era reale.
Questo è il motivo per cui la sicurezza informatica non può essere considerata soltanto una questione che riguarda chi lavora nel settore informatico.
Riguarda le imprese, i cittadini e la continuità dei servizi dei quali abbiamo bisogno quotidianamente.
Per fortuna, gli allarmi hanno funzionato
Fin qui abbiamo parlato soprattutto di quello che non ha funzionato.
Ma c'è anche una lezione positiva.
Nel caso francese, i sistemi di monitoraggio e allarme hanno individuato rapidamente l'anomalia, consentendo l'intervento del personale.
È un dettaglio fondamentale.
La sicurezza non consiste soltanto nell'impedire a qualcuno di entrare.
Consiste anche nell'accorgersi quando qualcosa non va e nel sapere cosa fare per limitarne le conseguenze.
Immaginate un edificio protetto da una porta blindata.
La porta serve a impedire gli accessi indesiderati. Ma se qualcuno riesce comunque a entrare, diventano importanti l'allarme, le telecamere e la capacità di intervenire.
Lo stesso principio vale per gli impianti tecnologici.
Bisogna proteggere gli accessi, aggiornare i sistemi e limitare ciò che ogni utente può modificare.
Ma bisogna anche monitorare le anomalie, conservare configurazioni affidabili e predisporre procedure per continuare a lavorare quando qualcosa si guasta o viene compromesso.
E nei sistemi più delicati bisogna fare in modo che un singolo errore non sia sufficiente a provocare conseguenze irreversibili.
È un concetto semplice: non affidare tutta la sicurezza a un'unica protezione.
Perché, prima o poi, qualcosa può andare storto.
Migliaia di porte sono ancora aperte
Il 5 novembre, la società specializzata Censys ha pubblicato un'analisi sui dispositivi di controllo frigorifero raggiungibili direttamente da Internet.
Il dato è interessante.
Tra il 9 ottobre e il 5 novembre, il numero di sistemi individuati nelle due famiglie analizzate è sceso da 6.695 a 3.124.
Una riduzione del 53%.
Attenzione: questi numeri non indicano quanti dispositivi siano stati attaccati, ma quanti risultavano esposti alla rete pubblica secondo le rilevazioni effettuate.
Non sappiamo nemmeno se tutti quelli scomparsi dalla scansione siano stati effettivamente messi in sicurezza.
Potrebbero essere stati isolati, spenti, riconfigurati oppure semplicemente non più visibili al sistema di rilevazione.
Resta il fatto che, al 5 novembre, oltre tremila dispositivi di quelle famiglie risultavano ancora raggiungibili da Internet.
E questo dovrebbe farci riflettere.
Non perché ogni dispositivo esposto sia automaticamente vulnerabile.
Ma perché un sistema che consente di controllare un processo fisico merita protezioni adeguate, soprattutto quando la sua compromissione può provocare danni concreti.
Abbiamo collegato tutto. Ma abbiamo pensato a proteggerlo?
Negli ultimi anni abbiamo collegato a Internet praticamente qualsiasi cosa.
Telecamere, cancelli, termostati, automobili, impianti industriali, dispositivi medici.
Lo abbiamo fatto perché è comodo, efficiente e spesso economicamente vantaggioso.
E non c'è nulla di sbagliato in questo.
Il problema nasce quando la possibilità di controllare qualcosa da remoto viene introdotta senza valutare adeguatamente i rischi.
Quando si installa un dispositivo e non si cambiano le credenziali iniziali.
Quando un software rimane in funzione per anni senza aggiornamenti.
Quando non si sa più quali fornitori abbiano accesso agli impianti.
Quando nessuno si occupa della sicurezza perché il sistema non è considerato un computer, ma semplicemente un frigorifero, una caldaia o un macchinario.
Gli attacchi delle ultime settimane dimostrano che questa distinzione non ha più molto senso.
Un dispositivo collegato a una rete, dotato di software e capace di ricevere comandi, deve essere trattato anche come un sistema informatico.
Con tutti i rischi e le responsabilità che questo comporta.
E non servono necessariamente investimenti astronomici per iniziare.
Spesso le prime misure sono anche le più banali: conoscere i dispositivi presenti, cambiare le password predefinite, eliminare gli accessi Internet non necessari, aggiornare ciò che è possibile aggiornare e controllare chi può intervenire da remoto.
Sono attività poco spettacolari.
Non fanno notizia e difficilmente diventeranno protagoniste di un film.
Ma avrebbero potuto rendere molto più difficile almeno una parte degli attacchi di cui stiamo parlando.
Il problema non è il frigorifero
Alla fine, questa storia non riguarda veramente i frigoriferi.
Riguarda il rapporto fra tecnologia, sicurezza e mondo reale.
Abbiamo costruito sistemi sempre più connessi e automatizzati, affidando loro attività che fino a pochi anni fa richiedevano un intervento umano diretto.
E spesso abbiamo sottovalutato una domanda fondamentale.
Chi può controllarli?
Non stiamo parlando di improbabili supercomputer capaci di prendere il controllo del pianeta.
Stiamo parlando di normali sistemi di gestione, accessi remoti e debolezze conosciute da anni.
Strumenti che permettono a un tecnico di fare manutenzione, ma che, se protetti male, possono diventare un'opportunità per un aggressore.
La vicenda dei supermercati ci ha mostrato come un problema informatico possa trasformarsi in alimenti da buttare e attività interrotte.
Quella delle strutture trasfusionali francesi ci ha ricordato che le stesse tecnologie possono essere utilizzate per proteggere qualcosa di molto più delicato.
Fortunatamente, in quel caso, gli allarmi e l'intervento umano hanno impedito conseguenze sanitarie.
Ma sarebbe un errore aspettare il prossimo incidente prima di prendere sul serio il problema.
Perché la sicurezza informatica non serve soltanto a proteggere le nostre fotografie, le password o i conti correnti.
Serve anche a fare in modo che un frigorifero continui a raffreddare, che un impianto continui a funzionare e che un servizio essenziale rimanga disponibile quando ne abbiamo bisogno.
E se per compromettere tutto questo non servono neppure tecniche particolarmente sofisticate, forse è arrivato il momento di smettere di preoccuparci soltanto degli hacker geniali.
E cominciare a preoccuparci seriamente delle porte che continuiamo a lasciare aperte.
Marvin Pascale
Articolo aggiornato al 6 novembre 2026. Le indagini sugli attacchi sono ancora in corso: la ricostruzione distingue gli elementi confermati dalle ipotesi sul funzionamento e sulle motivazioni degli aggressori.
Fonti e approfondimenti
- CERT-FR — Allerta sugli incidenti ai controllori di refrigerazione, 12–16 ottobre 2026
- Associated Press — European supermarket fridges got hacked. Again.
- ANSA — Attacchi ai supermercati e comunicazioni di Palazzo Chigi, 3 novembre 2026
- Le Monde — Le celle frigorifere dell'Établissement français du sang colpite da un attacco, 4 novembre 2026
- Coolworld — Comunicato ufficiale sull'incidente, 4 novembre 2026
- Censys — European Refrigeration Controller Exposure: A Second Attack Wave, 5 novembre 2026